Riesgos de auditorías regulatorias sorpresivas en multinacionales
Los principales riesgos de auditorías regulatorias sorpresivas a multinacionales no proceden solo de una posible infracción. También surgen cuando la organización no puede demostrar, en el momento requerido, que sus controles funcionan, que su información es íntegra y que sus filiales actúan de forma coherente. Una respuesta improvisada puede convertir una incidencia local y corregible en un problema legal, operativo y reputacional de alcance corporativo.
La preparación eficaz combina prevención, respuesta inmediata y remediación. Esto exige controles verificables, evidencias accesibles, responsables locales identificados y una coordinación ordenada con la sede central, sin interferir en la actuación de la autoridad reguladora.
- Qué implica una auditoría regulatoria sorpresiva
- Los riesgos principales para una multinacional
- Por qué el riesgo se multiplica entre filiales y jurisdicciones
- Cómo prepararse antes de una auditoría no anunciada
- Qué hacer durante y después de la auditoría
- Preguntas clave para evaluar la preparación
- Conclusión
Qué implica una auditoría regulatoria sorpresiva
Una auditoría regulatoria sorpresiva, o inspección regulatoria no anunciada, es una actuación de una autoridad competente para comprobar el cumplimiento de obligaciones aplicables a una empresa. Su carácter inesperado reduce el margen para recopilar documentos, alinear explicaciones o corregir fallos antes de que sean observados.
El alcance concreto, las facultades de acceso, la información que puede solicitarse, los plazos y las consecuencias de una actuación dependen de la jurisdicción, el sector, la entidad legal implicada y la normativa aplicable. Por ello, una multinacional no debería asumir que el protocolo válido en un país será suficiente en otro.
Auditoría regulatoria, inspección y auditoría interna: diferencias útiles
| Actuación | Finalidad principal | Quién la realiza | Resultado habitual |
|---|---|---|---|
| Auditoría regulatoria o inspección | Verificar el cumplimiento de obligaciones legales y regulatorias | Autoridad reguladora competente | Requerimientos, observaciones, medidas o procedimientos según el marco aplicable |
| Auditoría interna | Evaluar riesgos, gobierno y efectividad de controles internos | Función de auditoría interna | Hallazgos, recomendaciones y planes de acción internos |
| Auditoría externa financiera | Obtener evidencia para emitir una opinión sobre información financiera | Auditor externo independiente | Informe u opinión de auditoría |
Estas actuaciones pueden revisar documentos similares, pero no persiguen exactamente el mismo objetivo. La auditoría interna basada en riesgos puede ayudar a anticipar deficiencias, aunque no sustituye la revisión de las obligaciones específicas exigibles por un regulador. Del mismo modo, una opinión financiera no prueba por sí sola el cumplimiento en materias como protección de datos, anticorrupción, prevención del blanqueo de capitales o sanciones internacionales.
La sorpresa pone el foco en la disciplina cotidiana: los registros deben existir antes de la visita, los controles deben ejecutarse de forma sostenida y las personas deben saber cómo actuar sin reconstruir retrospectivamente una apariencia de cumplimiento.
Los riesgos principales para una multinacional
Cuando un regulador audita sin previo aviso a una empresa multinacional, puede detectar incumplimientos materiales, pero también señales de que el sistema de control no es fiable. El riesgo aumenta cuando políticas, prácticas, evidencias y explicaciones no coinciden entre sí.
Riesgos de cumplimiento y control
El riesgo de cumplimiento normativo aparece cuando una política es inexistente, está desactualizada o no incorpora los requisitos locales aplicables. Una política global bien redactada tiene poco valor práctico si una filial no la conoce, no la aplica o no puede demostrar su aplicación.
El riesgo de control en auditoría se produce cuando los controles no previenen, detectan o corrigen oportunamente una incidencia. Puede deberse a un diseño insuficiente, a una ejecución irregular, a responsables sin capacidad real de actuación o a la falta de evidencia sobre la revisión realizada.
- Control mal diseñado: no cubre el riesgo que pretende mitigar o deja excepciones relevantes sin tratamiento.
- Control no ejecutado: existe en la política, pero no se aplica con la frecuencia prevista.
- Control sin evidencia: se afirma que se realizó una revisión, pero no hay registro, aprobación o trazabilidad que lo respalde.
- Control inconsistente: cada filial aplica criterios distintos sin una justificación documentada.
Riesgos de evidencia, datos y terceros
La gestión de evidencias de cumplimiento suele ser una fuente crítica de exposición. Registros incompletos, versiones contradictorias, archivos inaccesibles o datos sin trazabilidad dificultan explicar qué ocurrió, quién decidió y qué control se aplicó. La disponibilidad inmediata no significa entregar información sin control: significa poder localizar la fuente correcta, preservar su integridad y responder dentro del plazo aplicable.
La complejidad aumenta en áreas con información sensible o distribuida, como protección de datos, operaciones financieras, listas de sanciones, controles de exportación y relaciones con intermediarios. La cadena de custodia de información debe permitir identificar de dónde procede un documento, quién lo trató y si sufrió cambios relevantes.
Los terceros introducen un riesgo propio. Distribuidores, agentes, proveedores y otros intermediarios pueden actuar en nombre o beneficio de la empresa. Una debida diligencia insuficiente, aprobaciones sin documentación o falta de seguimiento posterior pueden revelar una brecha entre la política anticorrupción o de prevención del blanqueo y la práctica operativa.
Consecuencias para la operación y la reputación
Las consecuencias no se limitan a una posible medida regulatoria. Una auditoría puede exigir recursos de asuntos legales, compliance, finanzas, tecnología, operaciones y dirección local. Puede interrumpir procesos, obligar a preservar grandes volúmenes de información, retrasar decisiones comerciales y generar costes de investigación, asesoramiento y remediación.
También existe un componente reputacional. Las respuestas contradichas por documentos, la entrega desordenada de información o la percepción de falta de cooperación pueden afectar la confianza de socios, clientes, inversores y empleados. El objetivo no es controlar el resultado de una inspección, sino reducir la exposición evitable mediante hechos verificables y una respuesta profesional.
Por qué el riesgo se multiplica entre filiales y jurisdicciones
Una vulnerabilidad local puede escalar rápidamente en una multinacional porque las autoridades pueden comparar la práctica de una filial con las políticas corporativas, con otras entidades del grupo o con los compromisos declarados por la sede central. La complejidad transfronteriza no crea necesariamente un incumplimiento, pero sí multiplica los puntos donde puede fallar la coherencia.
Políticas globales frente a ejecución local
La brecha más frecuente aparece entre el estándar global y su implementación efectiva. La sede puede definir un marco de GRC, una política de regalos, un proceso de aprobación de terceros o controles SOX, mientras que la filial utiliza herramientas distintas, formularios locales o responsables que no han recibido formación suficiente.
Las diferencias locales pueden ser legítimas cuando responden a requisitos nacionales, estructura operativa o riesgos específicos. El problema surge si no están documentadas, aprobadas o explicadas. Cada desviación relevante debería poder responder a tres preguntas: qué requisito local la justifica, quién la aprobó y cómo se mantiene el objetivo de control corporativo.
- ¿La filial dispone de un responsable local con autoridad y conocimiento suficientes?
- ¿Las políticas globales se han traducido a procesos, formación y evidencias aplicables en esa entidad?
- ¿Las excepciones locales están registradas y alineadas con los requisitos corporativos y regulatorios?
- ¿Los hallazgos anteriores se han cerrado con validación de efectividad, no solo con una declaración de cierre?
Las adquisiciones y las integraciones incompletas merecen atención especial. Sistemas heredados, terceros ya contratados, registros históricos y culturas de control distintas pueden permanecer fuera del modelo corporativo durante más tiempo del previsto.
Información distribuida y coordinación transfronteriza
En una empresa multinacional, la evidencia documental puede estar repartida entre distintos países, idiomas, plataformas, unidades de negocio y proveedores tecnológicos. Un contrato puede estar en una filial, una aprobación en un sistema regional, una factura en finanzas y una evaluación de riesgo en una herramienta central. Si no existe un inventario claro, la recuperación se vuelve lenta y propensa a errores.
La coordinación entre sede central y filial debe apoyar la respuesta, no sustituir la voz de quienes conocen los hechos locales. Compliance local, asesoría jurídica, tecnología, finanzas y dirección de la entidad auditada necesitan un canal de escalamiento definido. La sede central puede aportar criterios corporativos, especialistas y control de consistencia, pero no debería provocar demoras injustificadas ni respuestas genéricas desvinculadas de la operación inspeccionada.
Conviene distinguir entre centralizar la supervisión y centralizar toda la documentación. Lo primero puede mejorar el gobierno corporativo; lo segundo puede crear cuellos de botella si la filial no conserva acceso rápido a los documentos que debe gestionar. La preparación debe equilibrar visibilidad corporativa, requisitos locales, privacidad y acceso controlado.
Cómo prepararse antes de una auditoría no anunciada
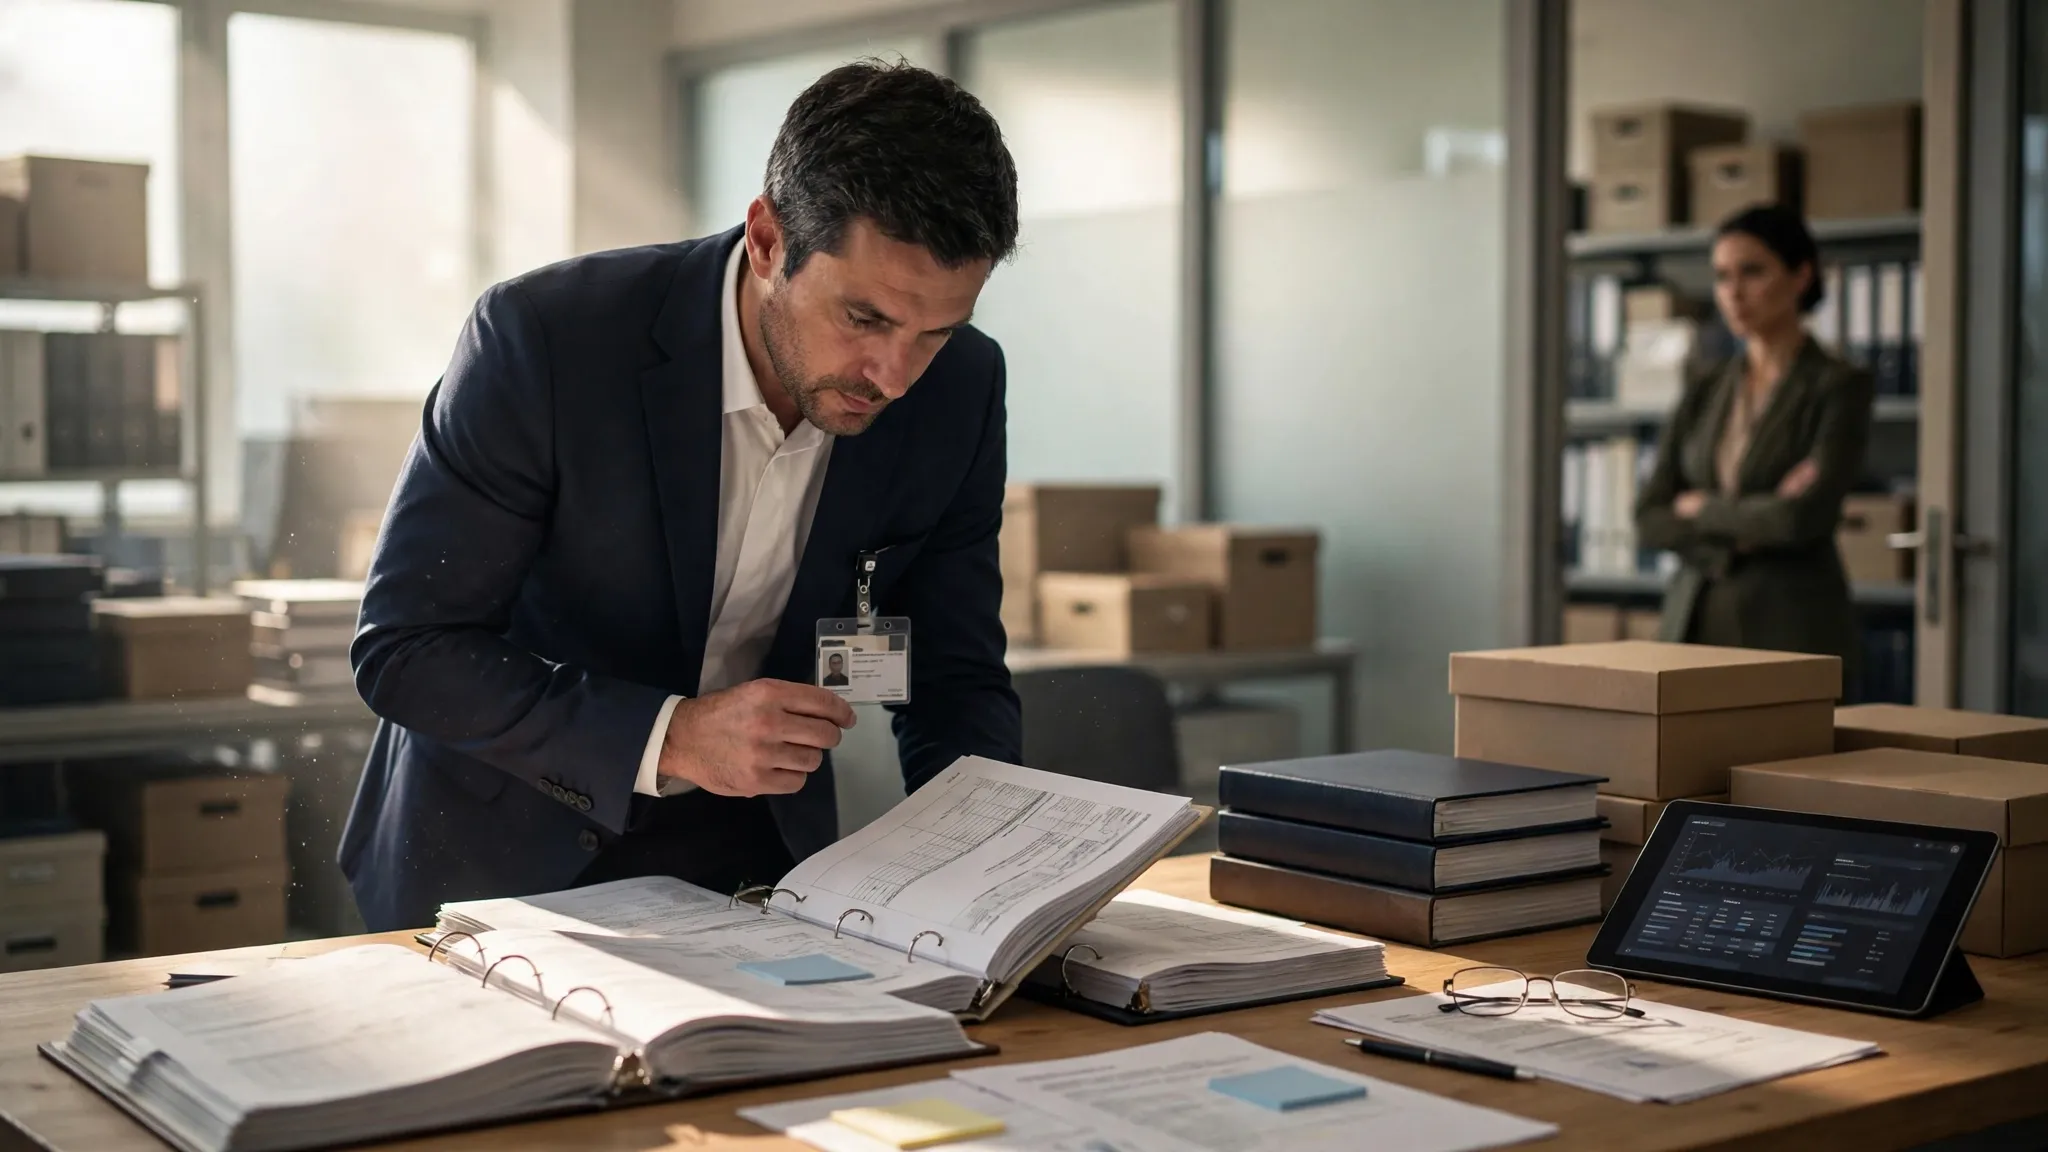
La preparación para auditorías regulatorias empieza mucho antes de una visita. Una multinacional debe poder vincular cada obligación prioritaria con un control concreto, un propietario identificable y una evidencia localizable. El objetivo no es acumular documentos, sino demostrar que el control opera de forma consistente.
Mapa de riesgos, controles y evidencias
El punto de partida es un mapa de obligaciones aplicables por país, actividad, entidad legal y autoridad reguladora relevante. Este mapa debe actualizarse cuando cambian las normas, la estructura del grupo, los mercados, los productos, los sistemas o los terceros críticos.
La priorización debe concentrarse en áreas con mayor exposición: cambios normativos, incidentes previos, operaciones de alto volumen, uso de intermediarios, expansión internacional, adquisiciones o hallazgos de auditoría interna. No todas las obligaciones exigen el mismo nivel de revisión, pero todas las prioridades deben tener un tratamiento explícito.
| Elemento | Pregunta de control | Evidencia esperada |
|---|---|---|
| Obligación aplicable | ¿Qué requisito corresponde a esta entidad y actividad? | Inventario normativo o matriz de obligaciones |
| Control | ¿Qué acción previene o detecta el riesgo? | Procedimiento, flujo de aprobación o registro de revisión |
| Propietario | ¿Quién ejecuta y quién supervisa el control? | Asignación formal de responsabilidades |
| Frecuencia | ¿Cuándo debe realizarse? | Calendario, registro periódico o alertas del sistema |
| Prueba de efectividad | ¿Cómo se comprueba que funciona? | Muestreo, revisión independiente o auditoría interna |
Los repositorios documentales deben contar con controles de acceso, gestión de versiones, plazos de conservación y trazabilidad. Una evidencia útil debe ser comprensible, estar vinculada al proceso que acredita y conservarse de manera que pueda localizarse sin alterar su contenido original.
Protocolo interno y simulacros de inspección
Un protocolo de respuesta a inspecciones debe ser práctico y conocido por recepción, dirección local, compliance, asesoría jurídica, tecnología y responsables de áreas sensibles. Debe contemplar qué hacer ante una visita física o un requerimiento urgente, sin prejuzgar las facultades de cada autoridad.
- Recibir a los inspectores de manera profesional y verificar su identidad y la comunicación de alcance.
- Notificar de inmediato al equipo de respuesta y al interlocutor designado.
- Registrar solicitudes, plazos, documentos entregados y personas que intervienen.
- Preservar información potencialmente relevante y suspender eliminaciones ordinarias cuando corresponda.
- Canalizar las respuestas mediante responsables autorizados y documentar cualquier aclaración ofrecida.
Los simulacros ayudan a detectar fallos de coordinación, acceso documental o conocimiento del protocolo. Sin embargo, no sustituyen los controles internos multinacionales reales. Un equipo puede superar un ejercicio de mesa y seguir careciendo de debida diligencia documentada, registros íntegros o revisiones periódicas efectivas.
La mejor señal de preparación no es una carpeta creada para la inspección, sino la capacidad habitual de cada área para identificar sus obligaciones, demostrar sus controles y escalar una incidencia correctamente.
Qué hacer durante y después de la auditoría
Durante las primeras horas, la empresa debe cooperar de forma ordenada, preservar la información relevante y evitar respuestas especulativas. La rapidez importa, pero una entrega precipitada, incompleta o contradictoria puede agravar la situación.
Las primeras horas: control, coordinación y preservación
La primera medida es activar el equipo de respuesta. Debe existir un interlocutor principal para la autoridad, responsables de recopilación documental y apoyo jurídico cuando la naturaleza de la actuación lo requiera. La filial auditada conserva un papel central porque conoce los procesos y las personas implicadas.
- Confirmar el alcance comunicado, las solicitudes recibidas y los plazos indicados.
- Crear un registro de requerimientos, entregas, reuniones, preguntas y compromisos asumidos.
- Preservar documentos, correos, sistemas y datos relevantes conforme a las obligaciones aplicables.
- Distinguir con claridad entre documentos fuente, hechos verificados y explicaciones de contexto.
- Revisar la consistencia de cada respuesta antes de entregarla, sin retrasar indebidamente la cooperación.
No deben alterarse, eliminarse ni reconstruirse documentos de forma no identificada. Tampoco conviene que empleados no designados ofrezcan interpretaciones incompletas o hipótesis como si fueran hechos. Cuando una respuesta requiera validación, debe comunicarse que está en revisión y gestionar el plazo conforme a las instrucciones aplicables.
Remediación y seguimiento de hallazgos
Tras el cierre de la actuación o la recepción de hallazgos, el trabajo continúa. El primer paso es separar el síntoma de la causa raíz. Por ejemplo, un documento no localizado puede revelar un problema de archivo; pero también puede mostrar falta de asignación de responsabilidades, sistemas incompatibles o controles que nunca se probaron.
Un plan correctivo sólido asigna responsables, fechas, recursos y criterios de cierre. Debe incluir una validación de efectividad: no basta con actualizar una política si el proceso, la formación, el sistema o la supervisión siguen sin cambiar. Auditoría interna puede aportar una revisión independiente del avance, especialmente en remediaciones que afectan a varias filiales.
El seguimiento debe buscar reincidencias y dependencias entre medidas. Si una incidencia se repite en varios países, probablemente no sea solo una deficiencia local; puede requerir una revisión del modelo corporativo, del sistema de GRC o de los mecanismos de supervisión central.
Preguntas clave para evaluar la preparación
Una organización está razonablemente preparada cuando puede demostrar, no solo afirmar, que controla sus riesgos prioritarios. Una autoevaluación breve puede revelar dónde concentrar las remediaciones antes de que llegue un requerimiento o una visita.
- ¿Cada obligación prioritaria tiene un control asignado, un propietario y evidencia accesible?
- ¿Las filiales conocen quién recibe a una autoridad, quién escala el caso y qué límites tienen al responder?
- ¿La empresa puede explicar y documentar las diferencias entre la política corporativa y los requisitos locales?
- ¿Los registros críticos están completos, protegidos, actualizados y disponibles en un formato comprensible?
- ¿Los terceros de mayor riesgo cuentan con debida diligencia, aprobaciones y seguimiento documentados?
- ¿Los planes correctivos previos han sido verificados por su efectividad y no solo marcados como completados?
También conviene usar correctamente los conceptos de riesgo inherente, riesgo de control y riesgo de detección. El riesgo inherente refleja la exposición propia de una actividad antes de considerar controles; el riesgo de control alude a la posibilidad de que los controles fallen; y el riesgo de detección se refiere a que una revisión no identifique una deficiencia existente. Son herramientas útiles para evaluar controles y planificar auditorías, pero no sustituyen el análisis jurídico y regulatorio específico.
Cuando existe exposición en varias jurisdicciones, requerimientos concretos o materias sensibles, la revisión con profesionales cualificados ayuda a interpretar las obligaciones aplicables y a definir una respuesta adecuada al caso.
Conclusión
Las auditorías regulatorias sorpresivas exponen la distancia entre el cumplimiento declarado y el cumplimiento que una multinacional puede demostrar. El riesgo no reside únicamente en una infracción potencial: también aparece cuando los controles no tienen propietario claro, las evidencias no son accesibles, las filiales aplican criterios incompatibles o la sede central interviene sin una coordinación definida.
La respuesta más eficaz se construye en tres momentos. Antes de la auditoría, mediante un mapa de obligaciones, controles probados y evidencia trazable. Durante la actuación, mediante cooperación, preservación de información, registro de solicitudes y comunicaciones consistentes. Después, mediante análisis de causa raíz, planes correctivos verificables y seguimiento de reincidencias.
El criterio práctico es sencillo: para cada riesgo prioritario, la organización debe poder identificar qué control existe, quién lo ejecuta, con qué frecuencia, qué evidencia genera y cómo se comprueba su efectividad. Cuando esta cadena funciona de forma coherente en cada filial y se coordina adecuadamente a nivel corporativo, la empresa reduce de forma significativa la improvisación y la exposición asociadas a una inspección regulatoria no anunciada.
Deja una respuesta
Te puede interesar: