Impacto de las apps chinas en la seguridad occidental

El impacto de las apps chinas en la seguridad nacional occidental no puede reducirse a una idea simple: que una aplicación sea china no demuestra por sí mismo que sea peligrosa. El riesgo aparece cuando una plataforma reúne datos sensibles, llega a audiencias estratégicas, tiene acceso técnico relevante o depende de una gobernanza que impide verificar quién puede acceder a la información y bajo qué condiciones.
TikTok concentra buena parte del debate, pero la cuestión también abarca servicios como WeChat y proveedores de tecnología vinculados a telecomunicaciones, videovigilancia, drones o infraestructura digital. Para valorar el problema conviene separar cuatro cuestiones: qué datos se recogen, qué capacidad técnica tiene el proveedor, cómo puede influir sobre los usuarios y qué controles independientes existen.
- Qué significa que una app sea un riesgo de seguridad nacional
- Los principales riesgos asociados a las apps chinas
- TikTok, WeChat y otras empresas: qué casos suelen citarse
- Cómo han respondido Estados Unidos y Europa
- Marco para evaluar una aplicación sin caer en simplificaciones
- Límites del debate y preguntas frecuentes
- Conclusión
Qué significa que una app sea un riesgo de seguridad nacional
Una aplicación pasa de ser un asunto de privacidad a una cuestión de seguridad nacional cuando su uso, sus datos o su capacidad de influencia pueden afectar a instituciones, infraestructuras, procesos democráticos o intereses estratégicos. No ocurre por la nacionalidad de la empresa, sino por la combinación de acceso, exposición, capacidad e impacto potencial.
La privacidad individual se refiere al control de una persona sobre sus datos personales: contactos, ubicación, hábitos o comunicaciones. La seguridad de la información busca proteger datos y sistemas frente a accesos no autorizados. La ciberseguridad abarca la prevención, detección y respuesta ante ataques, vulnerabilidades y fallos tecnológicos. La seguridad nacional, en cambio, considera si un problema puede afectar a la defensa, la continuidad institucional, la economía estratégica o la autonomía de un país.
Un permiso de acceso a la cámara en un teléfono personal no tiene necesariamente la misma relevancia que ese permiso en un dispositivo oficial conectado a redes gubernamentales. Tampoco es equivalente una red social usada de forma recreativa que una herramienta integrada en comunicaciones, pagos, logística o gestión de infraestructuras.
| Ámbito | Pregunta principal | Ejemplo de impacto |
|---|---|---|
| Privacidad | ¿Qué datos personales recopila la app? | Perfilado de hábitos, ubicación o intereses. |
| Seguridad corporativa | ¿Puede afectar a los sistemas de una organización? | Acceso excesivo a un dispositivo de trabajo. |
| Seguridad nacional | ¿Puede comprometer funciones o intereses estratégicos? | Exposición de personal público, influencia masiva o dependencia tecnológica. |
Los contextos más sensibles suelen incluir administraciones públicas, defensa, infraestructuras críticas, campañas electorales, medios de comunicación y organizaciones que gestionan grandes volúmenes de datos. En estos casos se aplica un criterio de proporcionalidad: cuanto mayor sea la criticidad del entorno, mayor debe ser el nivel de control exigido a cualquier aplicación, sea china, estadounidense, europea o de otro origen.
Los principales riesgos asociados a las apps chinas
Los gobiernos occidentales suelen expresar preocupación por varios vectores de riesgo, no por un único mecanismo. El análisis útil no pregunta solo de dónde procede una app, sino qué puede hacer, qué información trata, quién controla esas capacidades y qué ocurriría si se utilizaran de forma indebida.
Datos y acceso técnico
Las aplicaciones pueden recopilar información evidente, como nombre, correo electrónico o vídeos publicados, y datos menos visibles, como identificadores del dispositivo, dirección IP, patrones de uso, contactos, geolocalización aproximada o precisa y metadatos de interacción. Al combinarse, esos elementos permiten construir perfiles detallados sobre personas, comunidades y rutinas.
La preocupación aumenta cuando los usuarios pertenecen a colectivos sensibles: funcionarios, militares, periodistas, investigadores, contratistas públicos o empleados de sectores estratégicos. No porque cada dato aislado revele un secreto, sino porque la agregación de datos puede mostrar relaciones, desplazamientos, intereses y vulnerabilidades.
- Permisos: acceso a cámara, micrófono, contactos, archivos, ubicación o red local.
- Telemetría: información sobre el dispositivo, uso de la aplicación y comportamiento de navegación.
- Actualizaciones remotas: capacidad de modificar funciones o corregir fallos mediante nuevas versiones del software.
- Integración: conexión con cuentas, servicios corporativos o sistemas de autenticación.
- Vulnerabilidades: errores de programación o configuraciones deficientes que podrían facilitar accesos no deseados.
El acceso técnico no equivale automáticamente a espionaje. Una aplicación puede solicitar permisos legítimos para funcionar. La cuestión es si esos permisos son necesarios, si los datos se minimizan, cuánto tiempo se conservan, dónde se almacenan y si existen controles efectivos sobre su acceso y transferencia internacional.
Influencia algorítmica y operaciones informativas
Las redes sociales añaden un riesgo distinto: no solo recogen información, también deciden qué contenido recibe atención. Los algoritmos de recomendación pueden amplificar vídeos, reducir su visibilidad, segmentar mensajes o favorecer determinados temas según señales de comportamiento de los usuarios.
Esta capacidad no implica que toda recomendación sea una operación de influencia extranjera. Sin embargo, cuando una plataforma tiene un alcance amplio, su moderación de contenidos y sus algoritmos de recomendación merecen escrutinio. El problema de seguridad nacional aparece si no es posible evaluar con suficiente transparencia cómo se aplican las reglas, quién puede intervenir en ellas y qué salvaguardas existen frente a una manipulación coordinada.
En periodos electorales, crisis internacionales o campañas de desinformación, la distribución algorítmica puede afectar la visibilidad de narrativas políticas. Este riesgo tampoco es exclusivo de las empresas chinas: cualquier gran plataforma que controle la circulación de información puede plantearlo. La diferencia depende de sus controles, rendición de cuentas y posibilidad de auditoría.
Gobernanza, jurisdicción y dependencia tecnológica
La gobernanza del proveedor importa tanto como su tecnología. Una organización debería entender la estructura societaria de la empresa, dónde se toman las decisiones, qué entidades gestionan los datos, qué auditorías independientes son posibles y cómo responde el proveedor a requerimientos legales de las autoridades.
La Ley de Inteligencia Nacional de China suele mencionarse en este debate porque alimenta dudas sobre el grado de cooperación que podrían exigir las autoridades a compañías bajo jurisdicción china. Ese marco legal es un factor que debe analizarse, pero no constituye por sí solo una prueba de que el Gobierno chino haya accedido a datos concretos de usuarios occidentales. Confundir posibilidad jurídica, riesgo operativo y acceso demostrado debilita cualquier evaluación seria.
La dependencia cambia de escala cuando no se trata de una app de entretenimiento, sino de equipos o servicios esenciales. Huawei y ZTE suelen aparecer en discusiones sobre telecomunicaciones; DJI, en relación con drones; y Hikvision o Dahua, en videovigilancia. En estos casos, la seguridad de la cadena de suministro digital adquiere más peso porque una sustitución puede ser costosa, una interrupción puede afectar servicios importantes y el producto puede operar cerca de activos críticos.
Por tanto, los riesgos de datos, influencia y dependencia deben evaluarse por separado. Una app popular puede tener gran capacidad de distribución pero poca integración institucional; un proveedor de infraestructura puede tener menos usuarios directos y, aun así, presentar una exposición estratégica mayor.
TikTok, WeChat y otras empresas: qué casos suelen citarse
TikTok y ByteDance concentran el debate porque TikTok combina gran alcance entre usuarios occidentales, recopilación de datos de consumo y un algoritmo de recomendación con capacidad para determinar qué contenidos circulan con mayor intensidad. Esa combinación explica el interés político y regulatorio, aunque no permite asumir que cada uso de la plataforma implique una amenaza concreta.
El riesgo de TikTok para la seguridad nacional suele formularse en torno a dos hipótesis: la posible exposición de datos y la posible influencia sobre la conversación pública. Ambas requieren un examen distinto. Los datos dependen de permisos, prácticas de tratamiento, almacenamiento, acceso y controles. La influencia depende de reglas de recomendación, moderación, publicidad, transparencia y protección frente a intervenciones indebidas.
WeChat presenta un perfil diferente. Como servicio que puede integrar mensajería, pagos y otros servicios digitales, su relevancia depende mucho del contexto de uso y de las funciones activadas. Para determinados usuarios, la concentración de actividades en una misma plataforma puede elevar la sensibilidad de la información tratada. Esto no significa que deba analizarse con el mismo modelo que una red social centrada en vídeo corto.
También es importante no trasladar automáticamente el debate sobre aplicaciones de consumo a fabricantes de tecnología. Las empresas vinculadas a telecomunicaciones, equipos de red, drones, cámaras o comunicaciones operan en capas distintas del ecosistema digital. Su posible impacto se relaciona más con la continuidad operativa, el acceso a entornos físicos, la actualización de equipos y la dependencia de proveedores.
- Apps de consumo: se evalúan sobre todo por datos, permisos, perfilado e influencia sobre audiencias.
- Mensajería y servicios integrados: requieren revisar comunicaciones, identidad, pagos y concentración funcional.
- Infraestructura tecnológica: exigen analizar cadena de suministro, mantenimiento, actualizaciones y criticidad del servicio.
- Vigilancia y drones: añaden consideraciones sobre captura de imágenes, ubicaciones y operación en espacios sensibles.
Las restricciones, investigaciones o acusaciones públicas no deben confundirse con hechos técnicos acreditados sobre todos los productos de una empresa. Cada aplicación y cada dispositivo tienen arquitectura, permisos, políticas y controles propios. La evaluación responsable evita tanto la confianza automática como la sospecha indiscriminada.
Cómo han respondido Estados Unidos y Europa
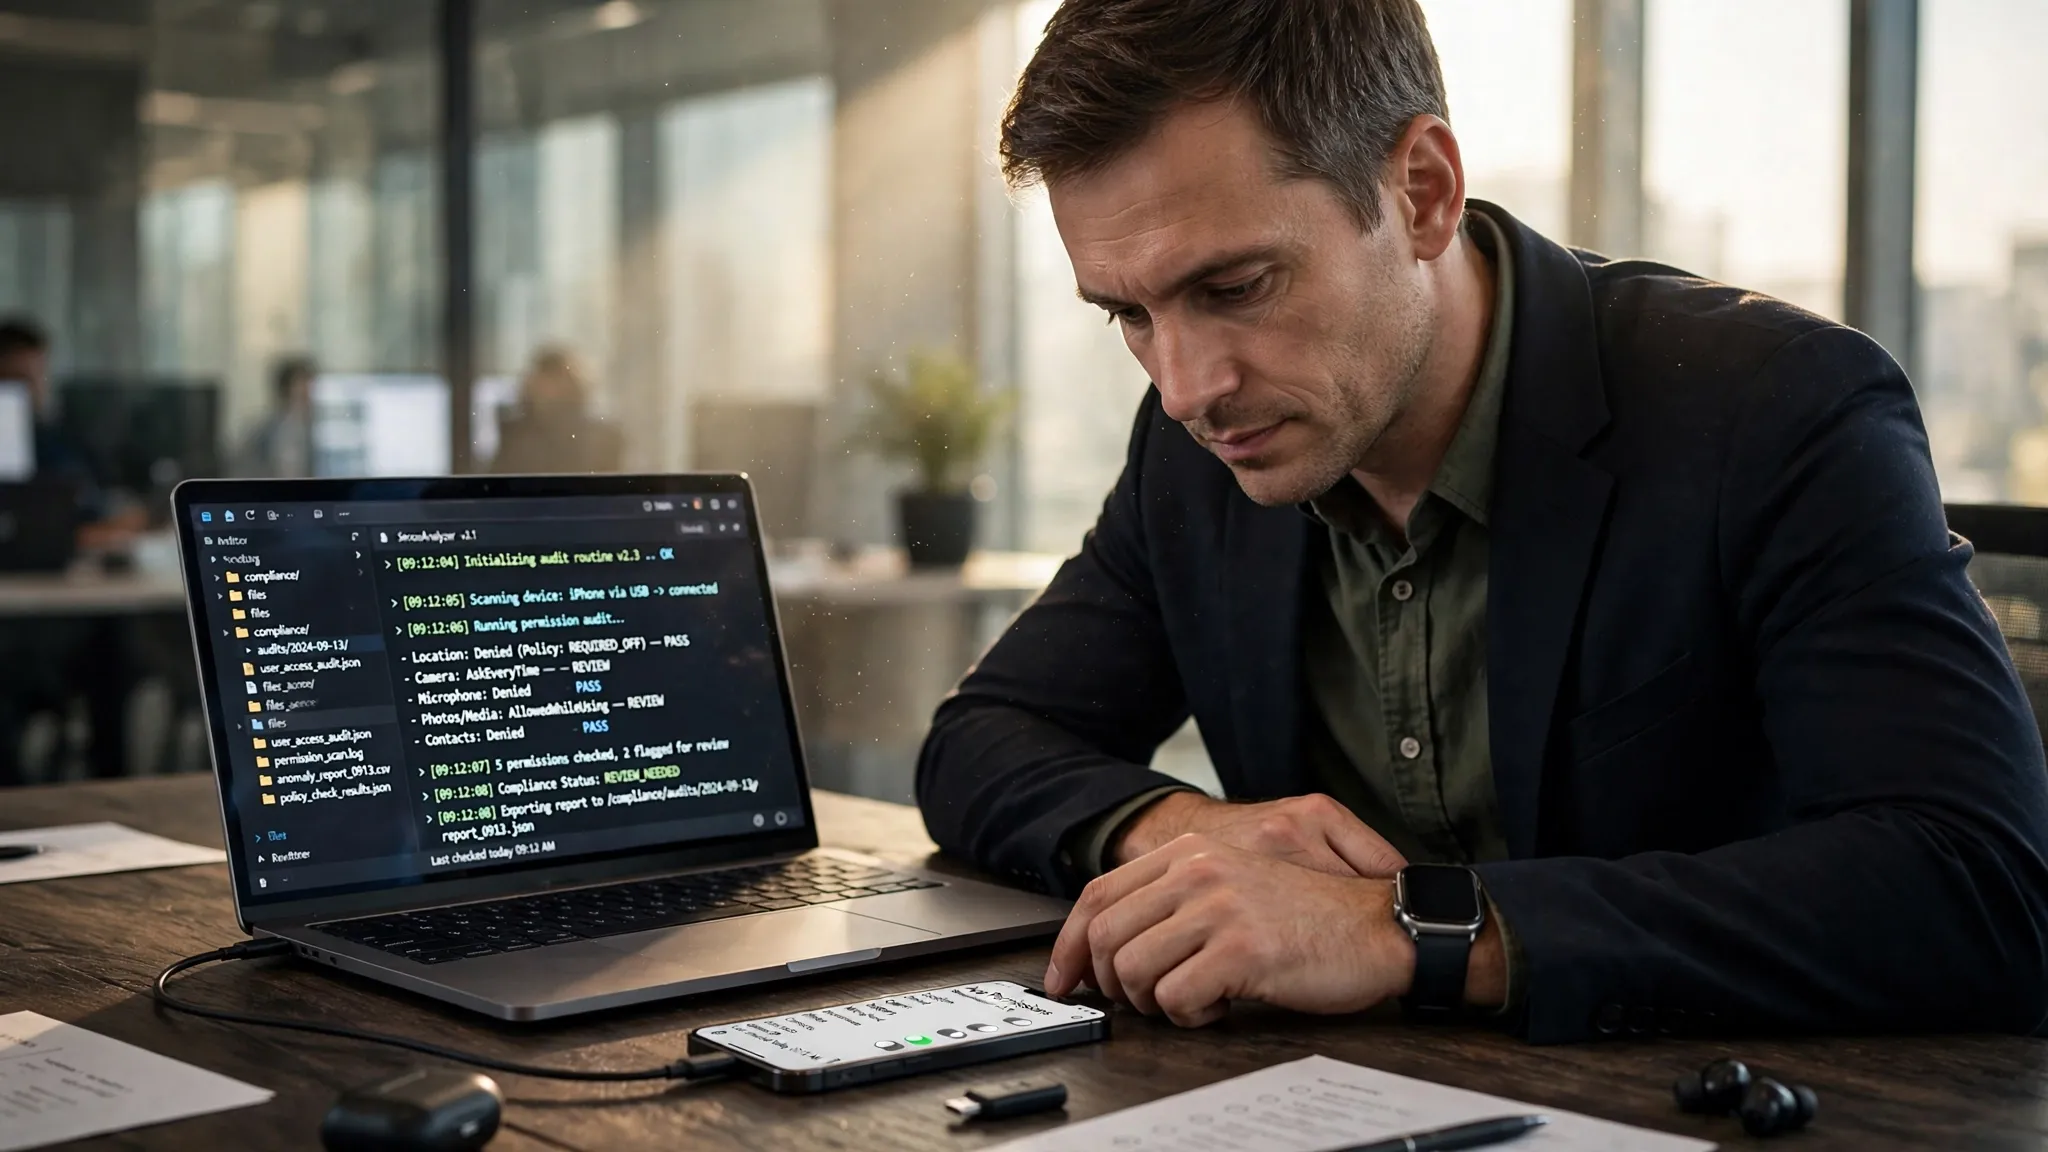
Estados Unidos, la Unión Europea y otros gobiernos occidentales han utilizado medidas de distinta intensidad. La respuesta más habitual consiste en limitar el uso de determinadas aplicaciones en dispositivos gubernamentales o redes institucionales. Es una medida de reducción de exposición: no afirma necesariamente que la app sea insegura para toda la población, sino que el riesgo aceptable es menor cuando el dispositivo contiene información pública sensible.
La Comisión Europea y otras instituciones europeas han aplicado restricciones sobre determinadas aplicaciones en dispositivos corporativos. En paralelo, el Reglamento General de Protección de Datos establece obligaciones generales sobre tratamiento, seguridad y transferencia internacional de datos que pueden afectar a proveedores de cualquier país.
Las herramientas públicas disponibles pueden ordenarse por alcance:
| Medida | Objetivo | Alcance habitual |
|---|---|---|
| Restricción en dispositivos oficiales | Reducir la exposición de información institucional. | Empleados públicos, redes o equipos gestionados. |
| Auditorías y requisitos de seguridad | Comprobar prácticas técnicas y de gobernanza. | Proveedores o sectores regulados. |
| Controles de inversión y datos | Revisar cambios de control y transferencias sensibles. | Operaciones empresariales o servicios estratégicos. |
| Desinversión, límites de distribución o prohibición | Mitigar un riesgo considerado excepcionalmente alto. | Mercado nacional o servicios concretos. |
Las medidas más intensas, como una prohibición general o una exigencia de desinversión, plantean cuestiones adicionales: deben contar con una base jurídica clara, ser proporcionales al riesgo, permitir revisión judicial cuando corresponda y sostenerse en evidencia verificable en la medida compatible con la seguridad. De lo contrario, pueden confundirse la seguridad nacional, la competencia económica, el proteccionismo y la reciprocidad regulatoria.
La reciprocidad forma parte del contexto: China mantiene controles y restricciones sobre varias plataformas occidentales. Sin embargo, que un país restrinja servicios extranjeros no convierte automáticamente en justificada cualquier respuesta de otro. La solidez de una política depende de que aplique criterios coherentes, defendibles y comparables.
Marco para evaluar una aplicación sin caer en simplificaciones
Una organización puede evaluar una app china, o cualquier aplicación extranjera, mediante un marco basado en exposición y criticidad. La pregunta central no es “¿de qué país procede?”, sino “¿qué daño sería posible si fallaran sus controles, se produjera una intrusión o una autoridad pudiera exigir acceso?”.
Preguntas de evaluación para organizaciones
Antes de aprobar una aplicación, conviene documentar el contexto de uso. Una herramienta aceptable en un teléfono personal puede no serlo en un dispositivo que accede a correo corporativo, archivos internos o redes públicas.
- ¿Qué tipo de usuarios la emplearán y qué información manejan?
- ¿Qué permisos solicita y cuáles son imprescindibles para su función?
- ¿Qué datos recoge, con qué finalidad y durante cuánto tiempo los conserva?
- ¿Existen transferencias internacionales de datos y se informa de forma comprensible?
- ¿Cómo se protegen los datos mediante cifrado, controles de acceso y gestión de identidades?
- ¿Qué entidad controla efectivamente el proveedor y qué transparencia ofrece sobre su estructura?
- ¿Hay historial público de incidentes, vulnerabilidades o cambios relevantes en sus políticas?
- ¿La aplicación distribuye noticias, publicidad política o contenidos capaces de influir en audiencias amplias?
- ¿Puede auditarse el cumplimiento de las condiciones prometidas por el proveedor?
Estas preguntas permiten distinguir una incomodidad geopolítica general de un riesgo concreto y gestionable. También obligan a aplicar el mismo estándar a plataformas occidentales, chinas o de cualquier otra procedencia. La coherencia mejora la ciberseguridad y reduce el riesgo de que una política se convierta en una decisión puramente nacionalista.
Medidas proporcionadas según el nivel de exposición
La respuesta no debe ser siempre prohibir o permitir sin condiciones. Existen controles intermedios que reducen el riesgo sin eliminar necesariamente la utilidad de una herramienta.
| Nivel de exposición | Escenario orientativo | Medidas proporcionadas |
|---|---|---|
| Bajo | Uso personal sin acceso a sistemas sensibles. | Revisar permisos, actualizar la app y limitar datos compartidos. |
| Medio | Uso laboral en dispositivos no conectados a información crítica. | Gestión de aplicaciones, cuentas separadas y restricciones de permisos. |
| Alto | Dispositivos oficiales, personal sensible o acceso a redes internas. | Separación de dispositivos, bloqueo en equipos gestionados y revisión de seguridad. | Crítico | Infraestructura esencial, defensa o sistemas con datos estratégicos. | Evaluación reforzada de proveedores, auditorías y alternativas de menor dependencia. |
Para los usuarios, algunas decisiones sencillas son útiles: evitar conceder permisos innecesarios, separar cuentas personales y profesionales, mantener el software actualizado y no utilizar dispositivos de trabajo para aplicaciones no autorizadas. Para las organizaciones, el paso decisivo es clasificar los activos y evitar que una misma política se aplique igual a todos los equipos.
La mejor evaluación no promete riesgo cero. Busca identificar qué exposición existe, qué controles la reducen y qué nivel de riesgo residual es aceptable según el valor de la información y la función del sistema.
Límites del debate y preguntas frecuentes
Las restricciones a aplicaciones chinas pueden responder a preocupaciones legítimas de seguridad nacional, pero también se desarrollan en un contexto de rivalidad tecnológica, intereses industriales y tensiones diplomáticas entre China y países occidentales. Ambas dimensiones pueden coexistir. Por eso, una medida restrictiva no debe aceptarse ni descartarse únicamente por su motivación política aparente: debe examinarse su evidencia, necesidad y proporcionalidad.
¿Puede el Gobierno chino acceder a datos de usuarios occidentales? La posibilidad de acceso debe analizarse a partir de la arquitectura del servicio, la jurisdicción aplicable, las políticas de la empresa, las transferencias de datos y los controles existentes. Las obligaciones legales de cooperación son un factor relevante, pero no prueban por sí solas el acceso a datos concretos.
¿Todas las aplicaciones chinas presentan el mismo nivel de riesgo? No. Una aplicación de entretenimiento, un servicio de mensajería, un dron y un equipo de red tienen funciones, accesos y consecuencias potenciales muy diferentes. La criticidad del contexto de uso es tan importante como las características del proveedor.
¿Qué pasa con WhatsApp y otras aplicaciones occidentales en China? Su disponibilidad y funcionamiento pueden verse limitados por controles locales sobre internet y plataformas digitales. Este contexto ayuda a entender la fragmentación regulatoria global, pero no sustituye el análisis técnico de cada aplicación usada en Occidente.
El límite principal del debate es evitar conclusiones absolutas. La falta de transparencia puede justificar cautela y escrutinio reforzado; una acusación concreta de espionaje, manipulación o transferencia indebida de datos exige, en cambio, evidencia específica y verificable.
Conclusión
Las apps chinas y la seguridad nacional forman parte de un debate real, pero su análisis exige más precisión que una etiqueta de origen. TikTok, WeChat, ByteDance y los proveedores tecnológicos chinos pueden plantear preguntas legítimas sobre protección de datos y aplicaciones chinas, influencia extranjera en redes sociales, jurisdicción y dependencia digital. Aun así, el riesgo no es automático ni idéntico en todos los productos.
El criterio más útil consiste en evaluar vectores concretos: datos recopilados, permisos y acceso técnico, funcionamiento de los algoritmos de recomendación, transparencia de la gobernanza, obligaciones legales del proveedor y criticidad del entorno donde se utiliza. Una aplicación instalada en un móvil personal no presenta la misma exposición que un servicio desplegado en dispositivos gubernamentales, redes corporativas o infraestructuras estratégicas.
Las restricciones a aplicaciones chinas pueden ser razonables cuando reducen una exposición relevante y están respaldadas por un análisis proporcional. Pero las decisiones públicas y organizativas ganan legitimidad cuando aplican estándares equivalentes a proveedores de cualquier país, permiten auditoría y distinguen entre riesgos acreditados, riesgos plausibles y rivalidad geopolítica. Esa combinación de evidencia, transparencia y medidas ajustadas al contexto es la base de una política de seguridad más sólida.
Deja una respuesta
Te puede interesar: